NVIDIA 开源的自治 AI agent 安全运行时,策略声明、内核强制执行
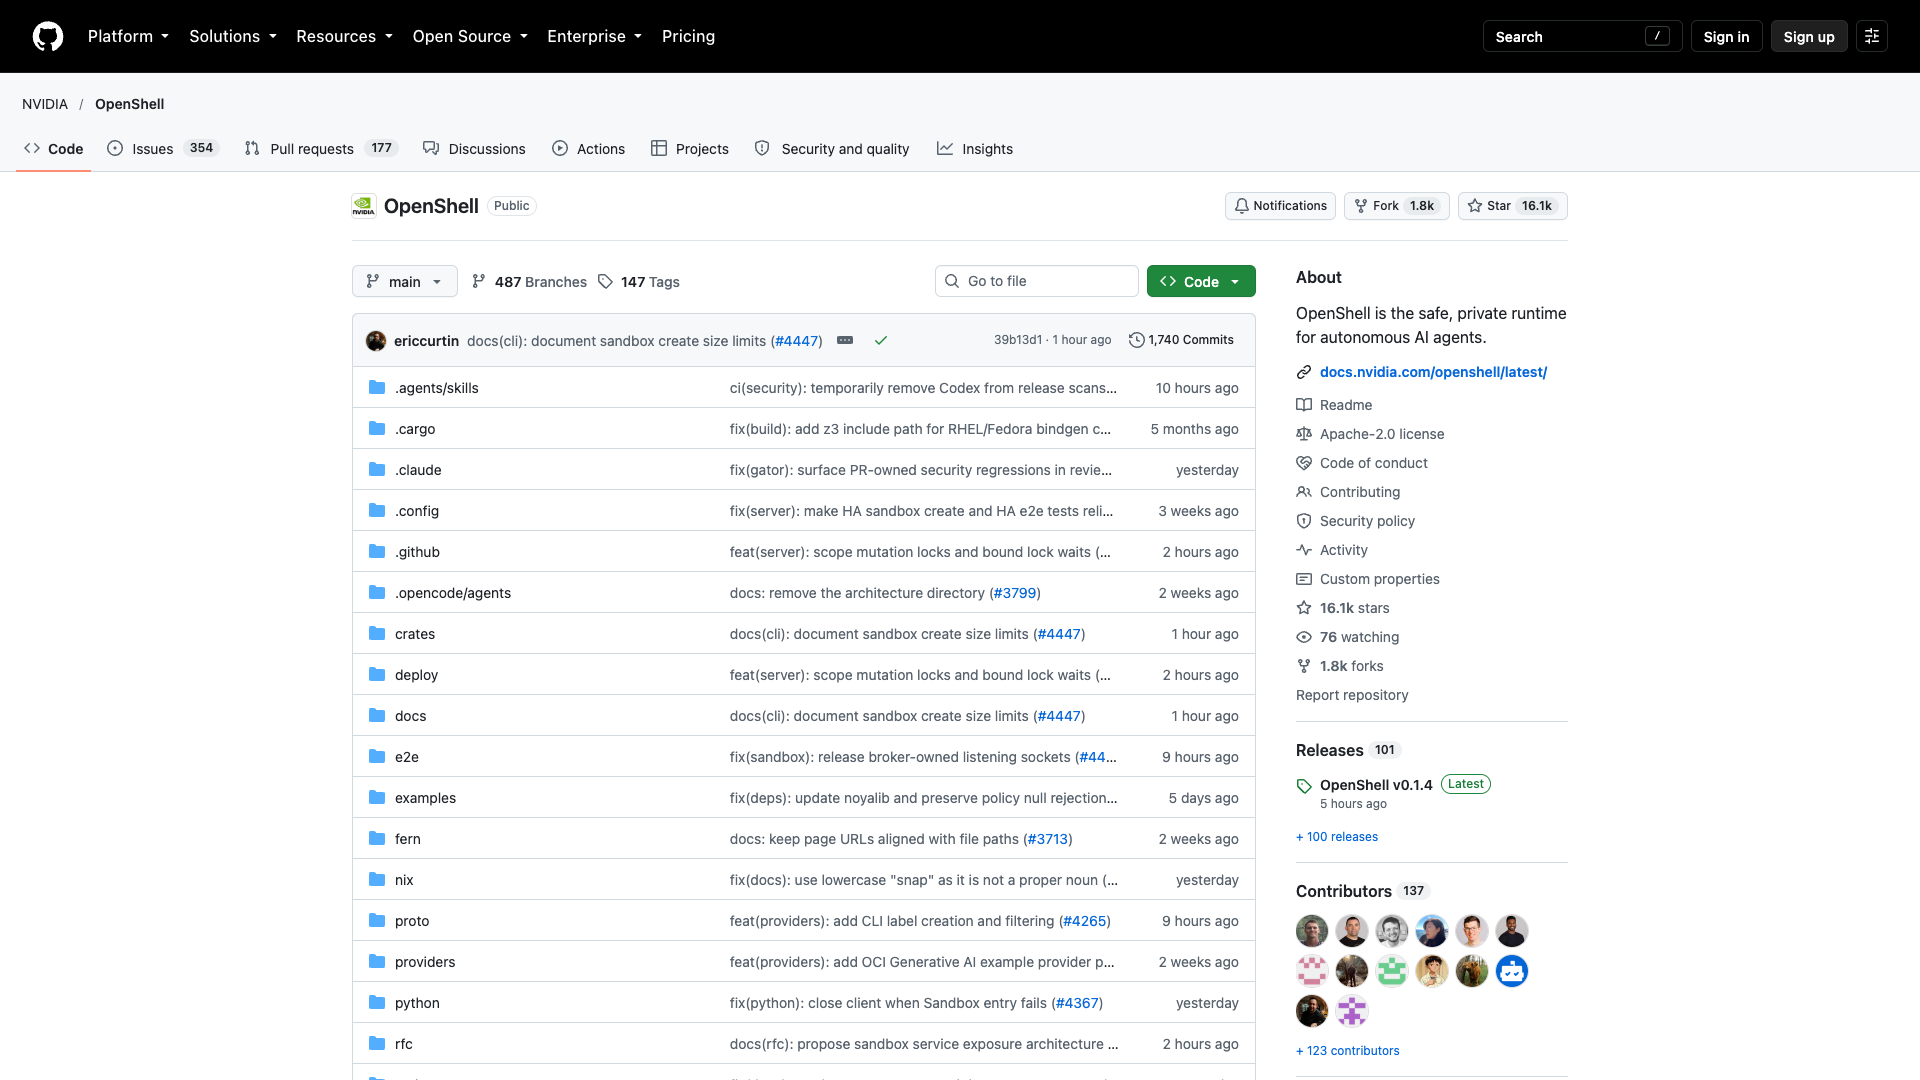
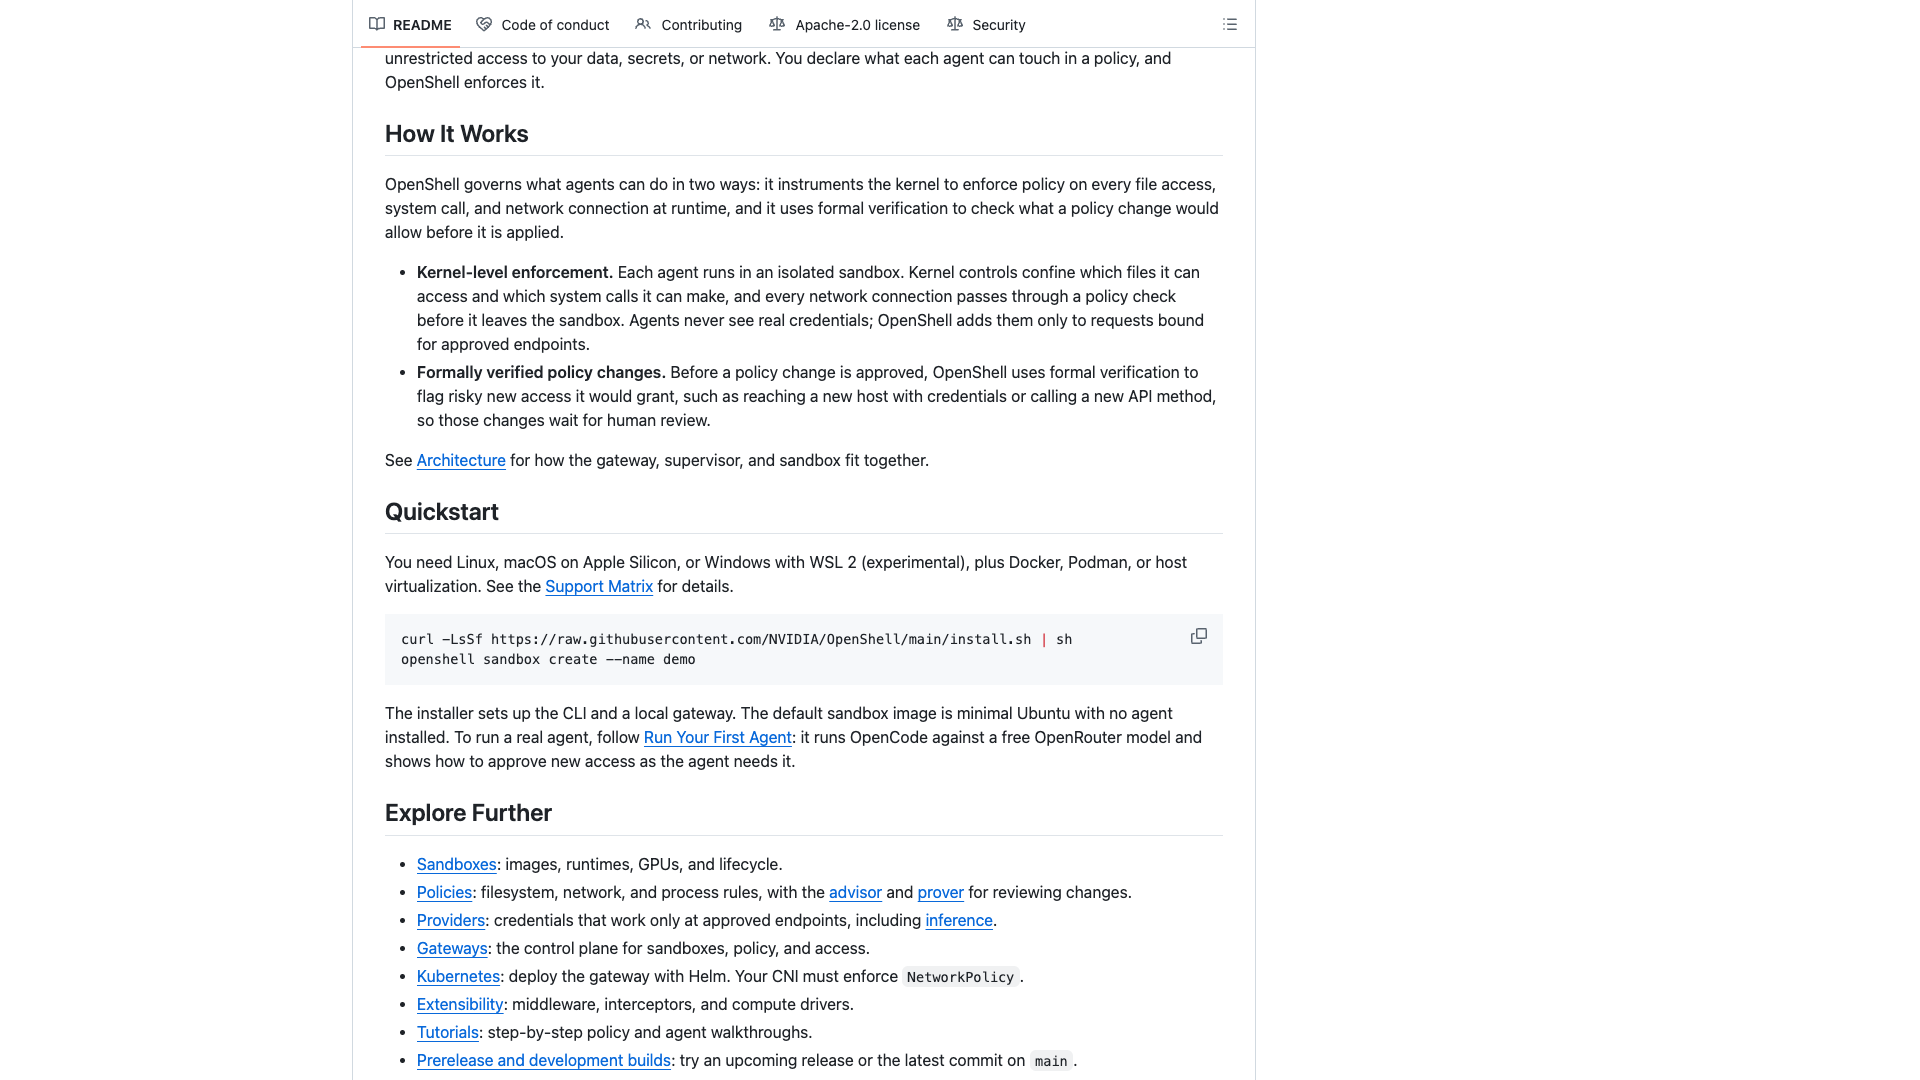
NVIDIA 开源的自治 AI agent 安全运行时,Apache-2.0 协议,定位原话 "the safe, private runtime for fleets of autonomous AI agents"——agent 要 读文件、装软件包、调 API、用凭证才有用,OpenShell 给这些能力,但不给数据、 密钥与网络的无限权限,能碰什么都在策略里声明、由它强制执行。 执行靠两条机制:每个 agent 跑在隔离沙箱里,内核控制文件访问与系统调用, 网络连接出沙箱前逐条过策略检查,真实凭证对 agent 不可见、只在请求发往 已批准端点时注入;策略变更生效前先经形式化验证,标出高风险新授权 (如带凭证访问新主机、调用新 API),等人工审核。 支持 Linux、macOS Apple Silicon 与 Windows WSL 2(实验性),配 Docker、 Podman 或宿主虚拟化,curl 一条命令装好 CLI 与本地 gateway,默认沙箱 镜像是无 agent 的最小 Ubuntu;策略覆盖文件系统、网络与进程规则,gateway 可用 Helm 部署到 Kubernetes。README 的 Run Your First Agent 用 OpenCode 跑免费 OpenRouter 模型,演示按需审批 agent 的新权限;0.1.x 起进入稳定 发布节奏,最新版 v0.1.4,GitHub 16.1k star(2026-10-14)。
暂无相关文章。